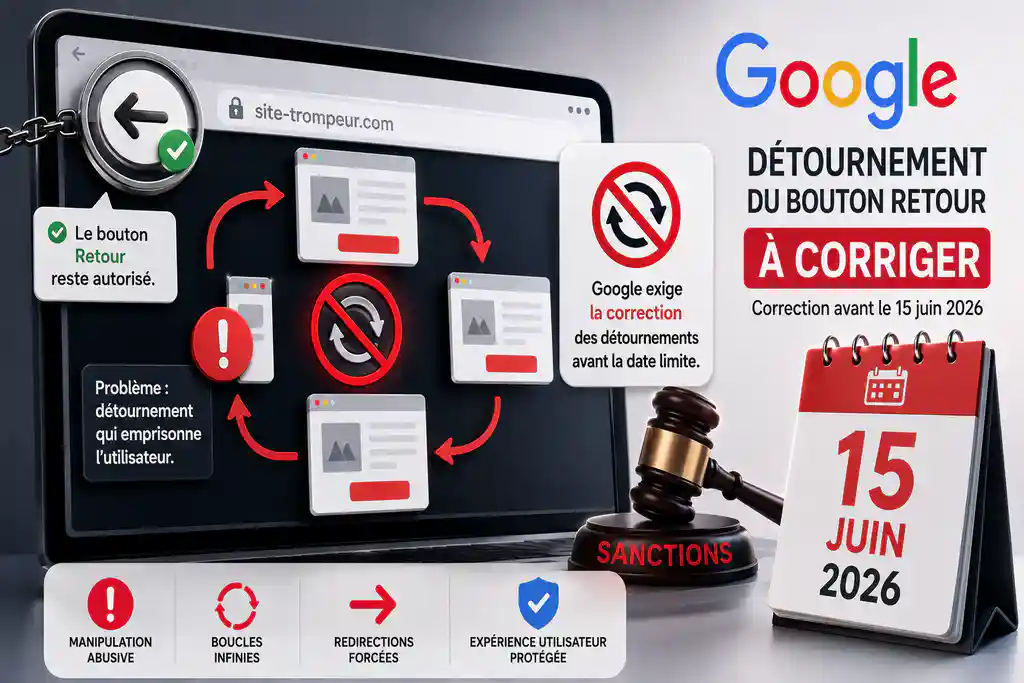
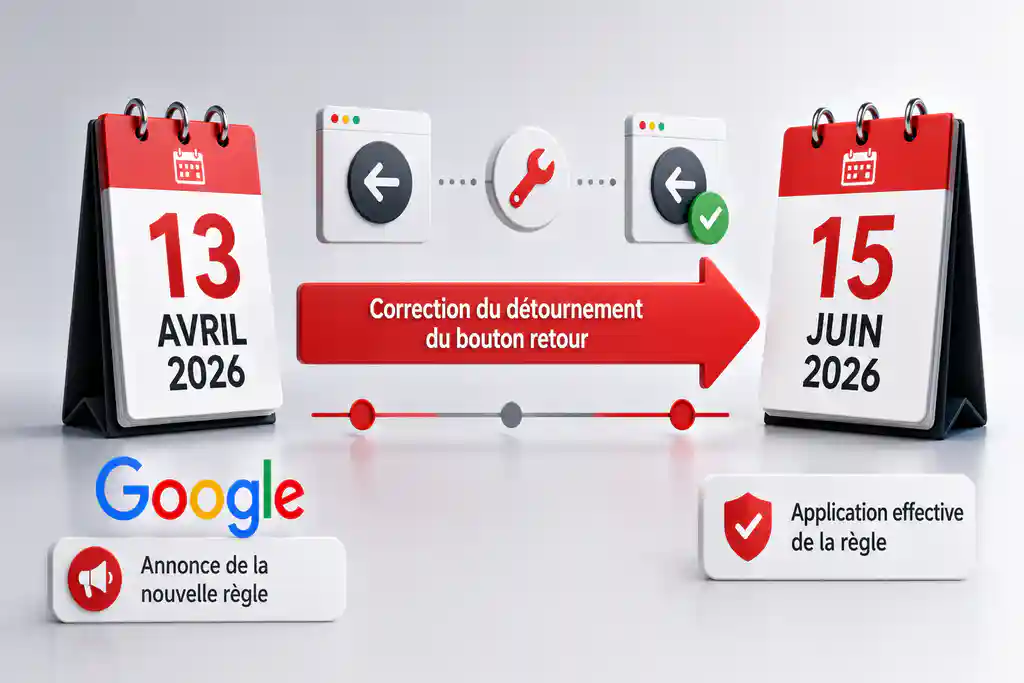
Le détournement du bouton retour n’est plus seulement une mauvaise pratique d’expérience utilisateur. Google l’a désormais intégré à ses politiques de spam, dans la catégorie des pratiques malveillantes. À partir du 15 juin 2026, un site qui empêche l’utilisateur de revenir normalement à la page précédente pourra être exposé à une action manuelle ou à une rétrogradation automatique dans les résultats de recherche. Pour les propriétaires de sites, les agences SEO, les éditeurs WordPress, les e-commerçants et les médias financés par la publicité, le sujet est donc urgent.
Ce problème est parfois volontaire, mais il peut aussi être provoqué sans que le propriétaire du site s’en rende compte. Un script publicitaire, une bibliothèque JavaScript, une pop-up agressive, une extension mal configurée ou un mécanisme de recommandation peut modifier l’historique du navigateur. Le visiteur clique sur « retour », mais il reste bloqué, atterrit sur une page qu’il n’a jamais demandée, ou voit apparaître une publicité intermédiaire. Pour Google, cette rupture entre l’attente de l’utilisateur et le résultat réel devient un signal de manipulation.
Ce que Google reproche vraiment au détournement du bouton retour
Le bouton retour du navigateur a une fonction simple : permettre à l’internaute de revenir immédiatement à la page précédente. Quand une personne arrive depuis Google, lit une page, puis souhaite revenir aux résultats de recherche, elle s’attend à ce que le navigateur respecte cette action. Le détournement du bouton retour casse ce contrat implicite.
Dans la pratique, cette manipulation peut prendre plusieurs formes. Le site peut injecter artificiellement une nouvelle entrée dans l’historique du navigateur. Il peut remplacer l’URL précédente par une page commerciale. Il peut intercepter l’événement de navigation pour afficher une recommandation, une page publicitaire ou un écran de rétention. Il peut aussi empêcher le retour normal en rechargeant la même page ou en déclenchant une redirection non sollicitée.
Le problème n’est pas seulement technique. Il est aussi éditorial, commercial et réputationnel. Un visiteur qui se sent piégé associe l’expérience négative à la marque. Même si le contenu est utile, le comportement du navigateur donne l’impression que le site force la main. Google considère précisément ce décalage comme une pratique trompeuse.
Pourquoi la date du 15 juin 2026 change la donne ?
Google a annoncé la nouvelle règle le 13 avril 2026, avec une période de transition de deux mois avant l’application effective annoncée au 15 juin 2026. Cette période sert à laisser le temps aux propriétaires de sites d’auditer leurs pages, leurs scripts et leurs outils de monétisation.
Le signal envoyé est clair : après cette échéance, la tolérance diminue fortement. Les sites concernés peuvent recevoir une action manuelle pour détournement du bouton retour, mais ils peuvent aussi subir des ajustements automatiques de visibilité. En d’autres termes, la sanction peut être visible dans Search Console, ou plus diffuse dans les performances organiques.
Pour une entreprise qui dépend du SEO, le risque n’est pas théorique. Une baisse de classement sur des pages rentables peut entraîner moins de clics, moins de leads, moins de ventes et une perte de confiance. C’est encore plus critique pour les sites qui utilisent beaucoup de scripts tiers : affiliation, display, pop-ups, interstitiels, widgets de recommandation, push notifications, tracking avancé ou thèmes WordPress chargés en extensions.
Étude de cas : les avertissements envoyés via Search Console
Fin avril 2026, plusieurs référenceurs ont signalé l’envoi de messages d’avertissement à des sites dont certaines URL semblaient présenter un comportement de détournement du bouton retour. Ces notifications mentionnent des exemples d’URL, rappellent la nouvelle politique de Google et indiquent qu’aucune action manuelle n’a encore été appliquée au moment de l’envoi.
Ce point est important : Google ne se contente pas d’annoncer une règle générale. Il semble déjà capable d’identifier des portions de sites concernées et de fournir des exemples aux propriétaires. Les messages indiquent également que les changements récents peuvent ne pas encore être pris en compte dans la notification initiale, mais qu’une nouvelle vérification est prévue avant toute action.
La leçon à retenir est simple. Attendre le 15 juin pour réagir est une mauvaise stratégie. Un avertissement Search Console doit être traité comme un incident SEO prioritaire : identification des pages, reproduction du comportement, désactivation de la cause, test multi-navigateurs, documentation des corrections et surveillance après déploiement.
Comment reconnaître un détournement du bouton retour ?
Le signe le plus évident est un retour qui ne revient pas à la page précédente. Vous cliquez sur un résultat Google, vous arrivez sur le site, vous appuyez sur le bouton retour, mais vous restez sur le même domaine, vous basculez sur une page d’annonce, ou vous devez cliquer plusieurs fois pour quitter la page.
Sur mobile, le comportement peut être encore plus discret. Le bouton retour du navigateur, le geste de balayage, ou le bouton système Android peuvent déclencher des comportements différents. Un site peut sembler correct sur ordinateur, mais poser problème sur smartphone. C’est pourquoi le test doit couvrir plusieurs environnements : Chrome, Safari, Firefox, Android, iPhone, navigation privée et pages avec ou sans consentement cookies.
Il faut aussi distinguer les fonctionnalités acceptables des pratiques risquées. Un formulaire qui prévient l’utilisateur avant de perdre ses données peut être légitime. Une application web qui gère un parcours interne peut utiliser l’historique du navigateur de manière normale. Le problème apparaît quand l’objectif est de piéger, ralentir, détourner ou monétiser la sortie de l’utilisateur.
Les causes fréquentes sur les sites WordPress et e-commerce
Sur WordPress, le détournement du bouton retour vient rarement du coeur du CMS. Les causes les plus probables sont les extensions, les thèmes premium, les scripts publicitaires, les outils de capture d’e-mails, les widgets de recommandation ou des codes ajoutés manuellement dans l’en-tête et le pied de page.
Les sites e-commerce doivent aussi surveiller certains modules de rétention. Une pop-up de sortie, un coupon de dernière minute ou une recommandation produit peut devenir problématique s’il bloque la navigation normale. L’intention marketing peut être compréhensible, mais la méthode technique peut violer la politique si elle manipule l’historique du navigateur.
Les sites médias et d’affiliation sont particulièrement exposés, car leur modèle économique repose souvent sur des régies publicitaires, des scripts externes et des tests de monétisation. Plus le nombre de scripts tiers est élevé, plus le risque d’un comportement non maîtrisé augmente.
Les signaux techniques à auditer en priorité
Un audit sérieux doit commencer par l’observation réelle du parcours utilisateur, puis descendre vers l’analyse du code. Il ne suffit pas de chercher une ligne évidente dans les fichiers du thème, car la manipulation peut venir d’un script chargé dynamiquement depuis une régie ou un service externe.
Les éléments à examiner en priorité sont les appels à l’API History du navigateur, notamment history.pushState et history.replaceState, les écouteurs d’événements popstate, les redirections JavaScript, les scripts d’interstitiels, les plugins de pop-up, les tags publicitaires, les scripts injectés via Google Tag Manager, les modules d’affiliation et les codes placés dans les zones header, footer ou body.
L’objectif n’est pas de supprimer toute utilisation de l’historique du navigateur. L’objectif est de retirer tout mécanisme qui empêche l’utilisateur de revenir immédiatement à la page précédente, ou qui ajoute dans son historique des pages qu’il n’a pas volontairement visitées.
Méthode d’audit simple avant le 15 juin
Voici une méthode opérationnelle pour détecter les pages à risque sans perdre de temps.
- Lister les pages SEO les plus importantes : pages de services, fiches produits, articles à fort trafic, pages d’affiliation, pages avec display ou pop-ups.
- Ouvrir chaque page depuis une recherche Google ou depuis une page de test qui simule une page précédente.
- Cliquer sur le bouton retour une seule fois et vérifier que le navigateur revient immédiatement à la page précédente.
- Répéter le test sur mobile, car certains scripts ne se déclenchent que sur petits écrans.
- Tester avec et sans consentement cookies, car des scripts publicitaires peuvent être activés seulement après acceptation.
- Désactiver temporairement les extensions suspectes pour identifier la source du comportement.
- Analyser les scripts chargés via Tag Manager, les régies publicitaires et les modules de recommandations externes.
- Documenter les URL testées, les problèmes observés, les correctifs appliqués et les résultats après correction.
Correctifs techniques recommandés
Le bon correctif dépend de la cause. Si un plugin WordPress est responsable, la première étape consiste à vérifier ses paramètres. Certaines extensions de pop-up, de redirection, de notification ou de monétisation disposent d’options liées à l’intention de sortie, à la navigation arrière ou aux interstitiels. Si l’option manipule le bouton retour, elle doit être désactivée.
Si le problème vient d’un code personnalisé, il faut supprimer la logique qui ajoute artificiellement des entrées dans l’historique du navigateur dans le but de retenir l’utilisateur. Les fonctions history.pushState et history.replaceState ne sont pas interdites en soi, mais elles deviennent risquées si elles servent à créer une fausse étape de navigation.
Si le problème provient d’une régie publicitaire ou d’un script tiers, la correction peut demander un échange avec le fournisseur. Dans certains cas, il faudra retirer le script, changer de configuration ou choisir une régie plus respectueuse de l’expérience utilisateur. Un gain publicitaire court terme ne justifie pas une perte SEO durable.
Ce que Search Console peut vous apprendre
Search Console devient un outil central dans ce dossier. Les messages reçus dans le centre de notifications peuvent contenir des exemples d’URL à vérifier. Le rapport sur les actions manuelles permet aussi de savoir si Google a déjà appliqué une mesure contre le site.
Si une action manuelle apparaît, il ne faut pas se limiter aux URL listées. Google précise souvent que les exemples ne sont pas exhaustifs. La bonne approche consiste à corriger la cause à la racine, puis à vérifier toutes les familles de pages susceptibles d’utiliser le même template, le même plugin ou les mêmes scripts.
Une fois les corrections terminées, une demande de réexamen doit expliquer clairement le problème identifié, les actions réalisées, les scripts supprimés ou désactivés, les tests effectués et les résultats obtenus. Une demande vague ou trop courte risque de ralentir le retour à la normale.
Impact SEO : pourquoi ce sujet dépasse la technique ?
Le détournement du bouton retour touche directement trois piliers du SEO moderne : la confiance, l’expérience utilisateur et la conformité aux règles de Google. Même si ce comportement peut augmenter artificiellement quelques métriques de rétention ou quelques revenus publicitaires, il abîme la relation avec l’utilisateur.
Un internaute bloqué clique plus souvent sur fermer, revient moins volontiers sur le site et peut associer la marque à une expérience intrusive. Pour Google, cette expérience négative devient suffisamment grave pour entrer dans la catégorie des pratiques malveillantes. Cela montre que le SEO ne se limite plus aux mots clés, aux liens et aux balises : il inclut aussi le respect du parcours de navigation.
Les sites qui corrigent rapidement ce problème peuvent transformer une contrainte en avantage. Ils réduisent le risque d’action manuelle, améliorent la perception de leur marque et montrent une meilleure maîtrise technique. À l’inverse, les sites qui repoussent l’audit prennent le risque de découvrir le problème après la baisse de visibilité.
Plan d’action prioritaire pour les 10 prochains jours
Pour agir efficacement, il faut organiser le travail en trois niveaux de priorité.
Priorité 1 : sécuriser les pages à fort enjeu
Commencez par les pages qui génèrent des leads, des ventes ou du trafic SEO important. Ce sont les pages qui peuvent coûter le plus cher si elles sont touchées par une sanction ou une baisse de visibilité. Testez-les manuellement, puis vérifiez les scripts actifs.
Priorité 2 : inspecter les scripts tiers
Les scripts externes sont souvent les plus difficiles à contrôler. Vérifiez les régies publicitaires, les outils d’affiliation, les widgets de recommandation, les pop-ups, les outils de tracking et les balises ajoutées via Tag Manager. Si vous ne pouvez pas garantir leur comportement, désactivez-les temporairement sur les pages sensibles.
Priorité 3 : mettre en place une surveillance continue
Après correction, gardez une trace des tests. Programmez une vérification régulière, surtout après chaque mise à jour de thème, de plugin, de régie publicitaire ou de configuration Tag Manager. Un site conforme aujourd’hui peut redevenir risqué après une mise à jour automatique.
Checklist rapide de conformité
- Le bouton retour fonctionne normalement depuis les pages SEO importantes.
- Aucune page publicitaire ou recommandation non demandée ne s’insère dans l’historique du navigateur.
- Les plugins de pop-up, d’interstitiel et de monétisation ont été vérifiés.
- Les scripts publicitaires et les tags externes ont été testés sur mobile et ordinateur.
- Les pages signalées dans Search Console ont été corrigées, mais l’audit ne s’est pas limité à ces exemples.
- Les corrections sont documentées avec dates, URL, captures et résultats de test.
- Une procédure de contrôle est prévue après les futures mises à jour du site.
Ce qu’il ne faut surtout pas faire
La première erreur consiste à considérer le détournement du bouton retour comme un simple détail UX. Google le classe désormais explicitement comme une pratique de spam liée aux comportements malveillants. Le sujet doit donc être traité avec le même sérieux qu’un problème de redirection trompeuse, de contenu piraté ou de manipulation technique.
La deuxième erreur consiste à corriger seulement une URL d’exemple. Si le problème vient d’un template ou d’un plugin, d’autres pages peuvent être concernées. Il faut rechercher la cause commune, pas seulement masquer un symptôme.
La troisième erreur consiste à laisser une régie ou un fournisseur externe décider seul de l’expérience utilisateur. Le propriétaire du site reste responsable de ce qui se passe sur ses pages. Même si le script vient d’un tiers, le risque SEO retombe sur le domaine qui l’intègre.
Minute Pub: Mada Creative Agency peut corriger ces erreurs avant qu’elles coûtent votre SEO
Votre site utilise WordPress, des plugins de pop-up, des scripts publicitaires, Google Tag Manager ou des outils de tracking ? Vous n’êtes peut-être pas certain que le bouton retour fonctionne correctement sur toutes vos pages. C’est précisément le type d’erreur technique qui peut rester invisible jusqu’au moment où Google envoie un avertissement ou applique une action manuelle.
Mada Creative Agency accompagne les entreprises dans l’audit SEO technique, la correction des erreurs WordPress, l’analyse Search Console, l’optimisation de l’expérience utilisateur et la sécurisation des pages à fort trafic. Notre approche est simple : détecter les scripts à risque, identifier les extensions responsables, corriger proprement le comportement du site et documenter les changements pour protéger votre visibilité organique.
Avant le 15 juin, ne laissez pas un plugin, une régie publicitaire ou un code oublié mettre en danger vos positions Google. Contactez Mada Creative Agency pour un audit rapide de votre site et une correction prioritaire des erreurs susceptibles de provoquer une action manuelle.
Conclusion
Le détournement du bouton retour est un exemple parfait de pratique autrefois tolérée, puis progressivement requalifiée comme risque SEO majeur. La règle annoncée par Google ne vise pas seulement les sites volontairement agressifs. Elle concerne aussi les sites qui laissent des scripts tiers modifier l’expérience de navigation sans contrôle suffisant.
La date du 15 juin 2026 doit donc être considérée comme une échéance de conformité. Un audit rapide, une correction des scripts à risque et une surveillance Search Console peuvent éviter une perte de visibilité difficile à rattraper. Le meilleur moment pour corriger ce problème n’est pas après la sanction, mais maintenant.
Pour aller plus loin
- GOOGLE SEARCH CENTRAL. Introducing a new spam policy for « back button hijacking » [en ligne]. Google for Developers, 2026-04-13. Disponible à l’adresse : https://developers.google.com/search/blog/2026/04/back-button-hijacking
- GOOGLE SEARCH CENTRAL. Spam policies for Google web search [en ligne]. Google for Developers, 2026. Disponible à l’adresse : https://developers.google.com/search/docs/essentials/spam-policies
- GOOGLE SEARCH CONSOLE HELP. Manual actions report [en ligne]. Google Support, 2026. Disponible à l’adresse : https://support.google.com/webmasters/answer/9044175
- SCHWARTZ, Barry. Google Sends Warning Notices On Back Button Hijacking Spam Penalty [en ligne]. Search Engine Roundtable, 2026-04-28. Disponible à l’adresse : https://www.seroundtable.com/google-warning-back-button-hijacking-spam-penalty-41233.html
- SCHWARTZ, Barry. Google Search to penalize back button hijacking schemes [en ligne]. Search Engine Land, 2026-04-13. Disponible à l’adresse : https://searchengineland.com/google-search-to-penalize-back-button-hijacking-schemes-474167
Chief Technology Officer
Gaël Rakotovao, ingénieur d’études et d’exploitation puis diplômé de l’École Supérieure Polytechnique d’Antananarivo et actuellement CTO chez Mada Creative Agency, est également photographe passionné spécialisé dans les paysages, la culture et la cuisine malgache. Il cumule plus de 15 ans d’expérience en marketing digital, SEO, formation (SEO, photographie) et exerce aussi comme guide touristique certifié par le ministère du Tourisme de Madagascar.